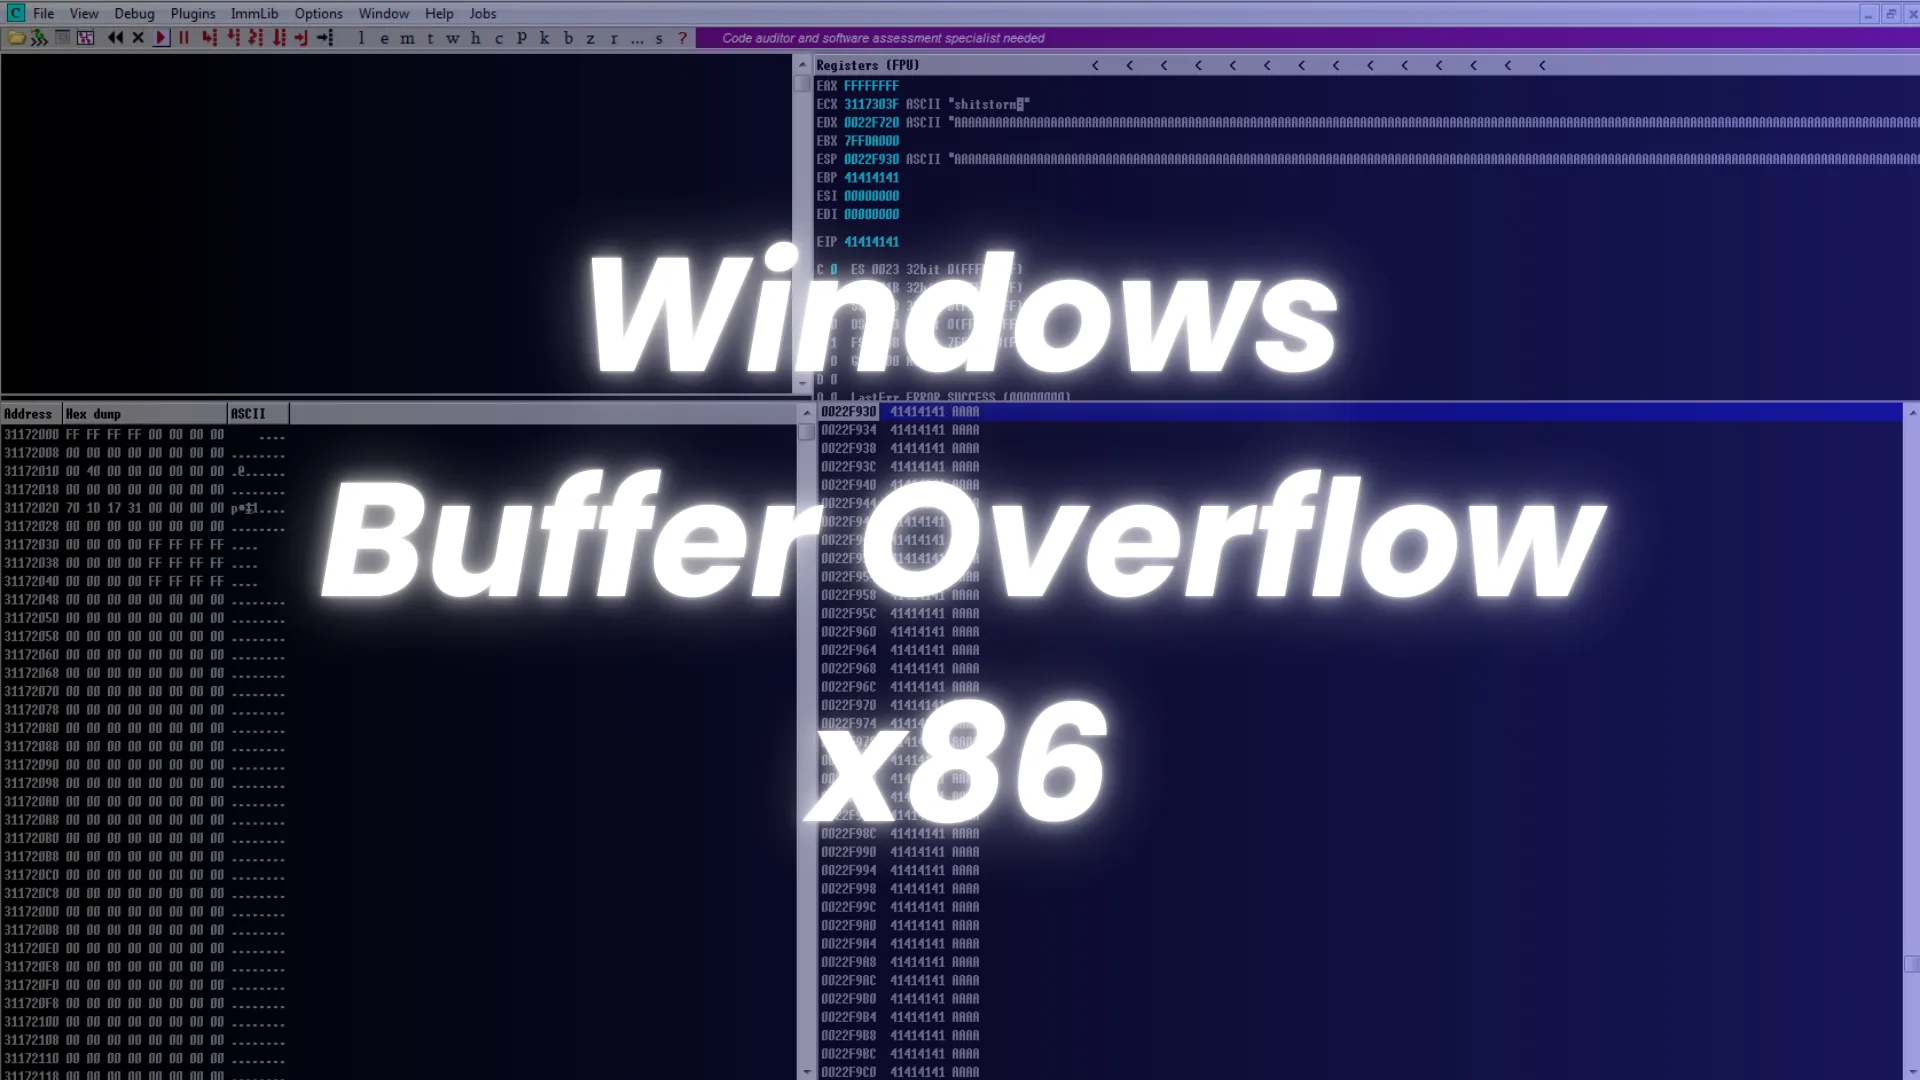
Explotación de binarios
Buffer Overflow Windows x32
Guía práctica de buffer overflow en Windows x32: fuzzing, cálculo del offset con mona, badchars, JMP ESP y shellcode para obtener reverse shell.
- 8 min de lectura
Guías técnicas de hacking ético en español, con laboratorios que puedes reproducir en casa.
7 artículos
Guía práctica de buffer overflow en Windows x32: fuzzing, cálculo del offset con mona, badchars, JMP ESP y shellcode para obtener reverse shell.
Qué es la DLL Injection en Windows, en qué se diferencia una DLL de un EXE, cómo funciona la técnica paso a paso y cómo analizarla en memoria.
Qué es la Remote Process Injection en Windows, su metodología paso a paso, las API functions implicadas y cómo observar su rastro en memoria.
Qué es la Classic Process Injection en Windows, cómo funciona la técnica paso a paso y cómo analizar su comportamiento en el sistema y la red.
Explotación de buffer overflow con Ret2libc en Linux x32 con ASLR activado: offset del EIP, offsets de libc y fuerza bruta de la dirección base.
Guía de buffer overflow con Ret2libc en Linux x32 sin ASLR: cálculo del offset, control de EIP y llamada a system con /bin/sh paso a paso.
Guía práctica de buffer overflow stack based en Linux x32 sin ASLR: cálculo del offset, control de EIP, NOPs y shellcode para obtener shell root.